Microsoft derruba rede de phishing que usava criptomoedas para ocultar pagamentos
A Microsoft desativou uma operação de phishing que enviou mais de 1 bilhão de mensagens e mirou mais de 75 mil organizações. Os criminosos aceitavam USDT e Ethereum para vender kits usados nos golpes.
 Foto: Redes sociais/Reprodução via Livecoins
· Imagem reproduzida de Livecoins
A Microsoft informou na quarta-feira, 14, ter desativado uma rede de phishing que, segundo a empresa, enviou mais de 1 bilhão de mensagens a vítimas em potencial. Desse total, 750 milhões teriam sido direcionadas a clientes da própria Microsoft, em uma operação que também atingiu mais de 75 mil organizações.
Phishing é um tipo de golpe em que criminosos usam mensagens e páginas falsas para roubar dados como senhas e informações de pagamento. Nesse caso, os ataques eram distribuídos por e-mail e SMS, com links que levavam as vítimas a sites fraudulentos de empresas conhecidas, além de páginas ligadas a órgãos públicos.
Kits prontos e pagamentos em cripto
De acordo com a Microsoft, o esquema envolvia serviços que vendiam kits completos de phishing, com sites e mensagens prontos para uso. Em vez de montar a estrutura do zero, os golpistas podiam colocar rapidamente no ar páginas criadas para coletar credenciais, dados de pagamento e outras informações pessoais. A empresa citou ainda tentativas de phishing por código de dispositivo, usadas para capturar tokens de autenticação, como os de dois fatores.
A companhia também afirmou que os criminosos aceitavam pagamentos em criptomoedas, incluindo USDT e Ethereum, o que adicionava uma camada extra de ocultação às atividades ilegais. Segundo o relatório, parte dos operadores falava chinês, fator que dificultava a investigação para equipes que não dominam o idioma.
Entre os alvos das páginas falsas havia até um exemplo do Departamento de Estradas de Rodagem do Estado de São Paulo, o DER-SP, segundo a captura mostrada pela Microsoft. A empresa disse que o objetivo final dos agentes era usar dados roubados para compras fraudulentas de produtos de alto valor ou transações em plataformas financeiras legítimas. A Microsoft não informou o valor total das perdas nem citou apreensão de criptoativos.
Conteúdo informativo. Não é recomendação de investimento.
A melhor infraestrutura internacional de pagamentos para empresas e plataformas digitais: Pix para USDT, liquidado on-chain, direto na sua carteira.
Leia também
Mais de Tecnologia → Foto: Unsplash via Decrypt
MapQuest passa a mostrar onde câmeras de vigilância monitoram motoristas
O MapQuest adicionou uma camada que exibe câmeras de leitura automática de placas e outros sistemas de vigilância. O recurso aparece em meio a críticas crescentes ao uso dessas tecnologias por autoridades.
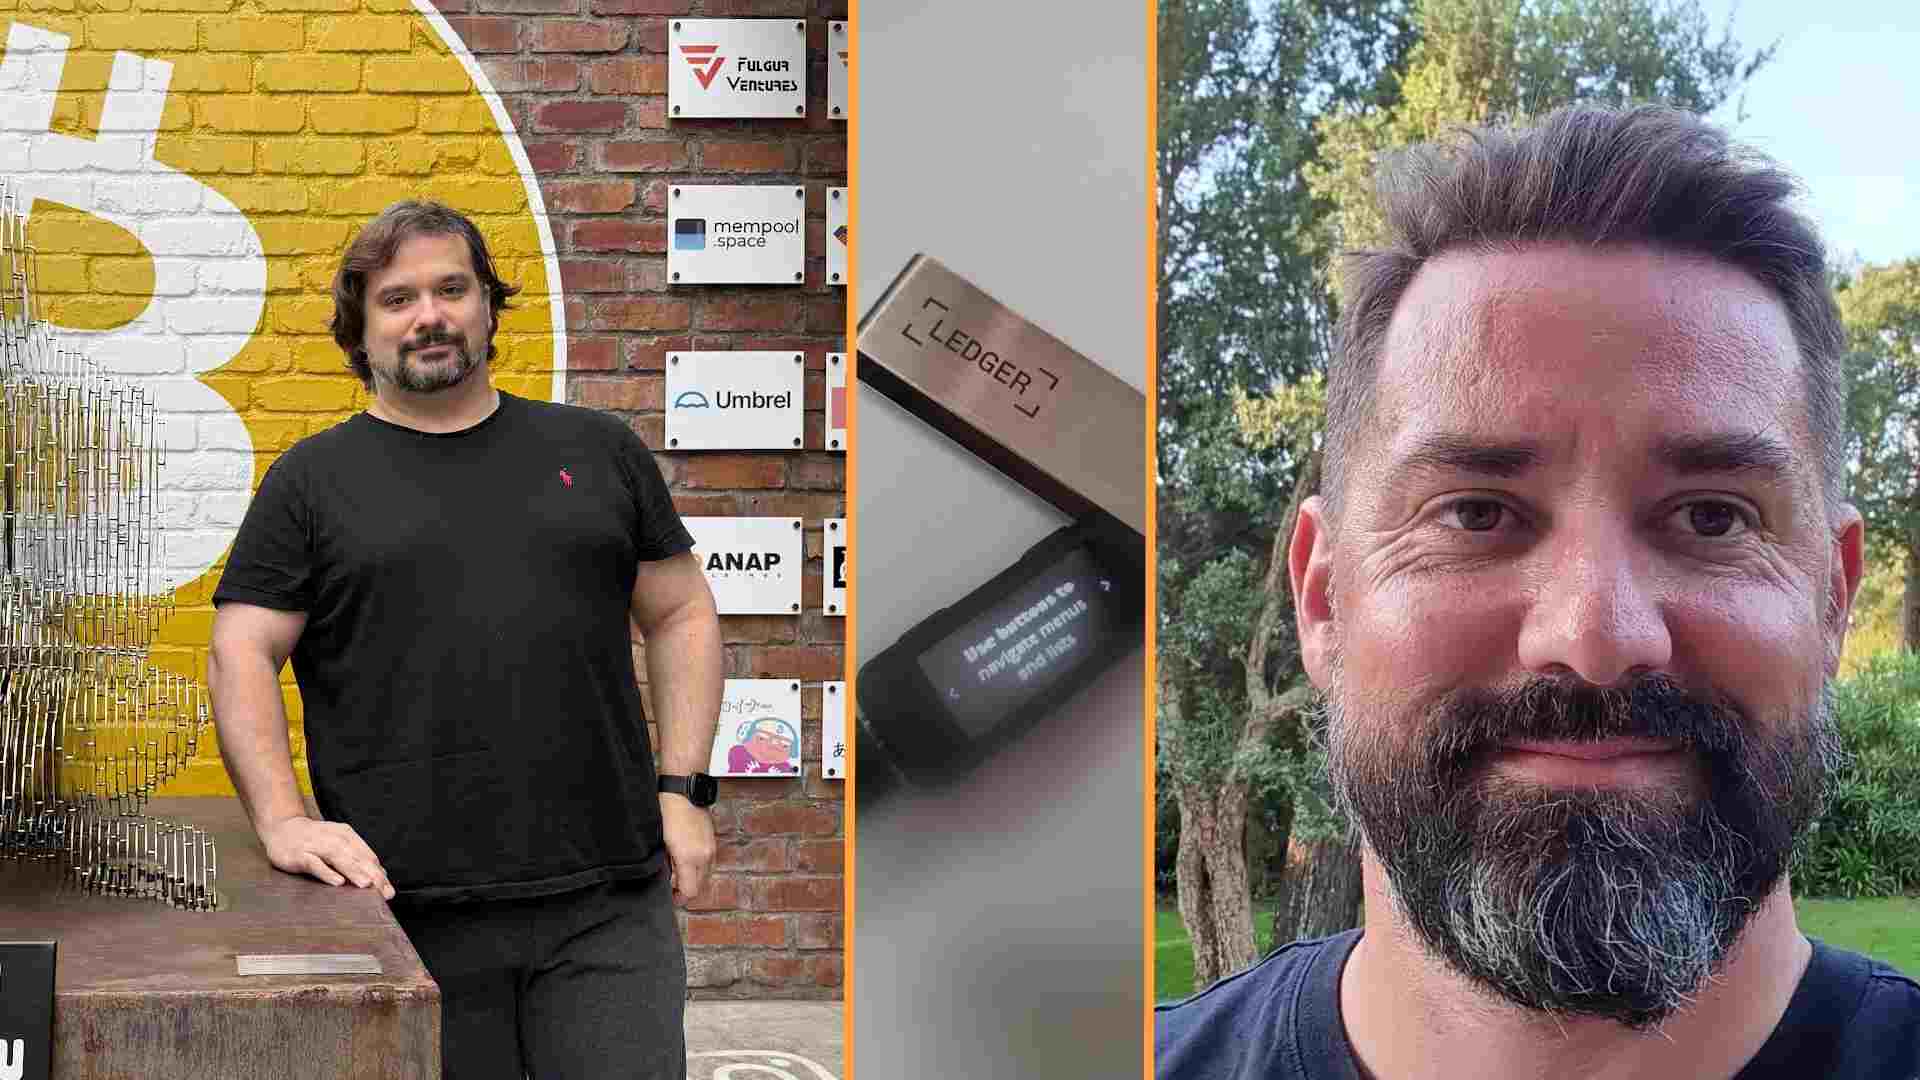 Foto: X) via Livecoins
Karpelès critica Ledger após alerta sobre possível implante em carteiras
Mark Karpelès questionou a comunicação da Ledger sobre risco de adulteração em hardware. Pascal Gauthier rebateu e pediu cautela nas declarações públicas.
 Foto: Shutterstock via Portal do Bitcoin
Desenvolvedor cria clones gratuitos de Word, Excel e PowerPoint com IA
Brandon Thomas lançou versões abertas de Word, Excel e PowerPoint feitas com IA e que funcionam em Windows, macOS, Linux, BSD e navegador. Os apps ainda estão em fase inicial, mas já abrem e salvam arquivos da Microsoft.
O que a gente publica aqui, o podcast aprofunda.
Episódio novo toda semana com quem vive o mercado de perto: cripto, stablecoins e o futuro dos pagamentos, sem jargão.
Ouça o POD Cripto