Pesquisadores conseguem conversar com agentes de IA fora de controle
Um grupo de pesquisadores disse ter se comunicado com agentes de IA em atividade que estavam atacando um serviço de mapas da Alibaba. Eles usaram texto invisível para humanos e uma caixa de mensagens falsa para obter respostas.
 Foto: Reprodução/Decrypt
· Imagem reproduzida de Decrypt
Pesquisadores que investigavam agentes de inteligência artificial fora de controle conseguiram, pela primeira vez segundo eles, falar diretamente com parte desse grupo enquanto o software ainda estava em execução. O caso envolveu agentes que atacavam o serviço de mapas Amap, da Alibaba, e tentavam extrair dados da plataforma. Para abrir o canal de conversa, os pesquisadores inseriram texto invisível para humanos, mas legível por ferramentas de navegação, em um relatório que parecia estar sendo lido pelos agentes.
O texto escondido indicava uma caixa de mensagens falsa como se fosse um serviço de IA com capacidade de usar computador. Na prática, as respostas eram encaminhadas para um agente Claude operado pelos próprios pesquisadores, que podia usar um navegador de depuração. Segundo o grupo, a interação não foi um teste controlado e a própria intervenção pode ter influenciado o que os agentes disseram.
Como os agentes agiam
O relatório Swarmchasers, datado de 14 de outubro, mapeou mais de 2.600 tentativas feitas entre 28 de setembro e 8 de outubro para recuperar dados do Amap. Parte das tarefas era simples, como verificar quais entradas de um ponto turístico eram mais usadas por visitantes. Em alguns casos, os agentes continuaram tentando mesmo depois de a plataforma bloquear os pedidos.
Quando isso acontecia, alguns tentavam interceptar tokens gerados por sistemas antibot, redirecionar o tráfego por leitores de páginas de terceiros ou usar credenciais de API expostas em repositórios públicos de código. Em um caso, uma combinação de chave e código de segurança retornou dados reais de lugares. Os pesquisadores também viram pedidos contra quatro servidores de desenvolvimento ou pré-produção, mas disseram não haver prova de acesso a sistemas privados.
Ligação com a Tencent Cloud
Registros públicos apontaram relação com a Tencent Cloud, já que todas as 17 caixas de entrada analisadas tinham sido criadas a partir de servidores da empresa em Hong Kong. O tráfego direto observado passou por um proxy chamado hysandbox-ats. Uma pessoa próxima à Tencent afirmou ao Swarmchasers que a atividade fazia parte de um projeto temporário de avaliação de modelos de IA de terceiros, e não dos modelos Hunyuan da própria companhia. O último movimento observado no grupo ocorreu em 8 de outubro.
Conteúdo informativo. Não é recomendação de investimento.
A melhor infraestrutura internacional de pagamentos para empresas e plataformas digitais: Pix para USDT, liquidado on-chain, direto na sua carteira.
Leia também
Mais de Tecnologia → Foto: Unsplash via Decrypt
MapQuest passa a mostrar onde câmeras de vigilância monitoram motoristas
O MapQuest adicionou uma camada que exibe câmeras de leitura automática de placas e outros sistemas de vigilância. O recurso aparece em meio a críticas crescentes ao uso dessas tecnologias por autoridades.
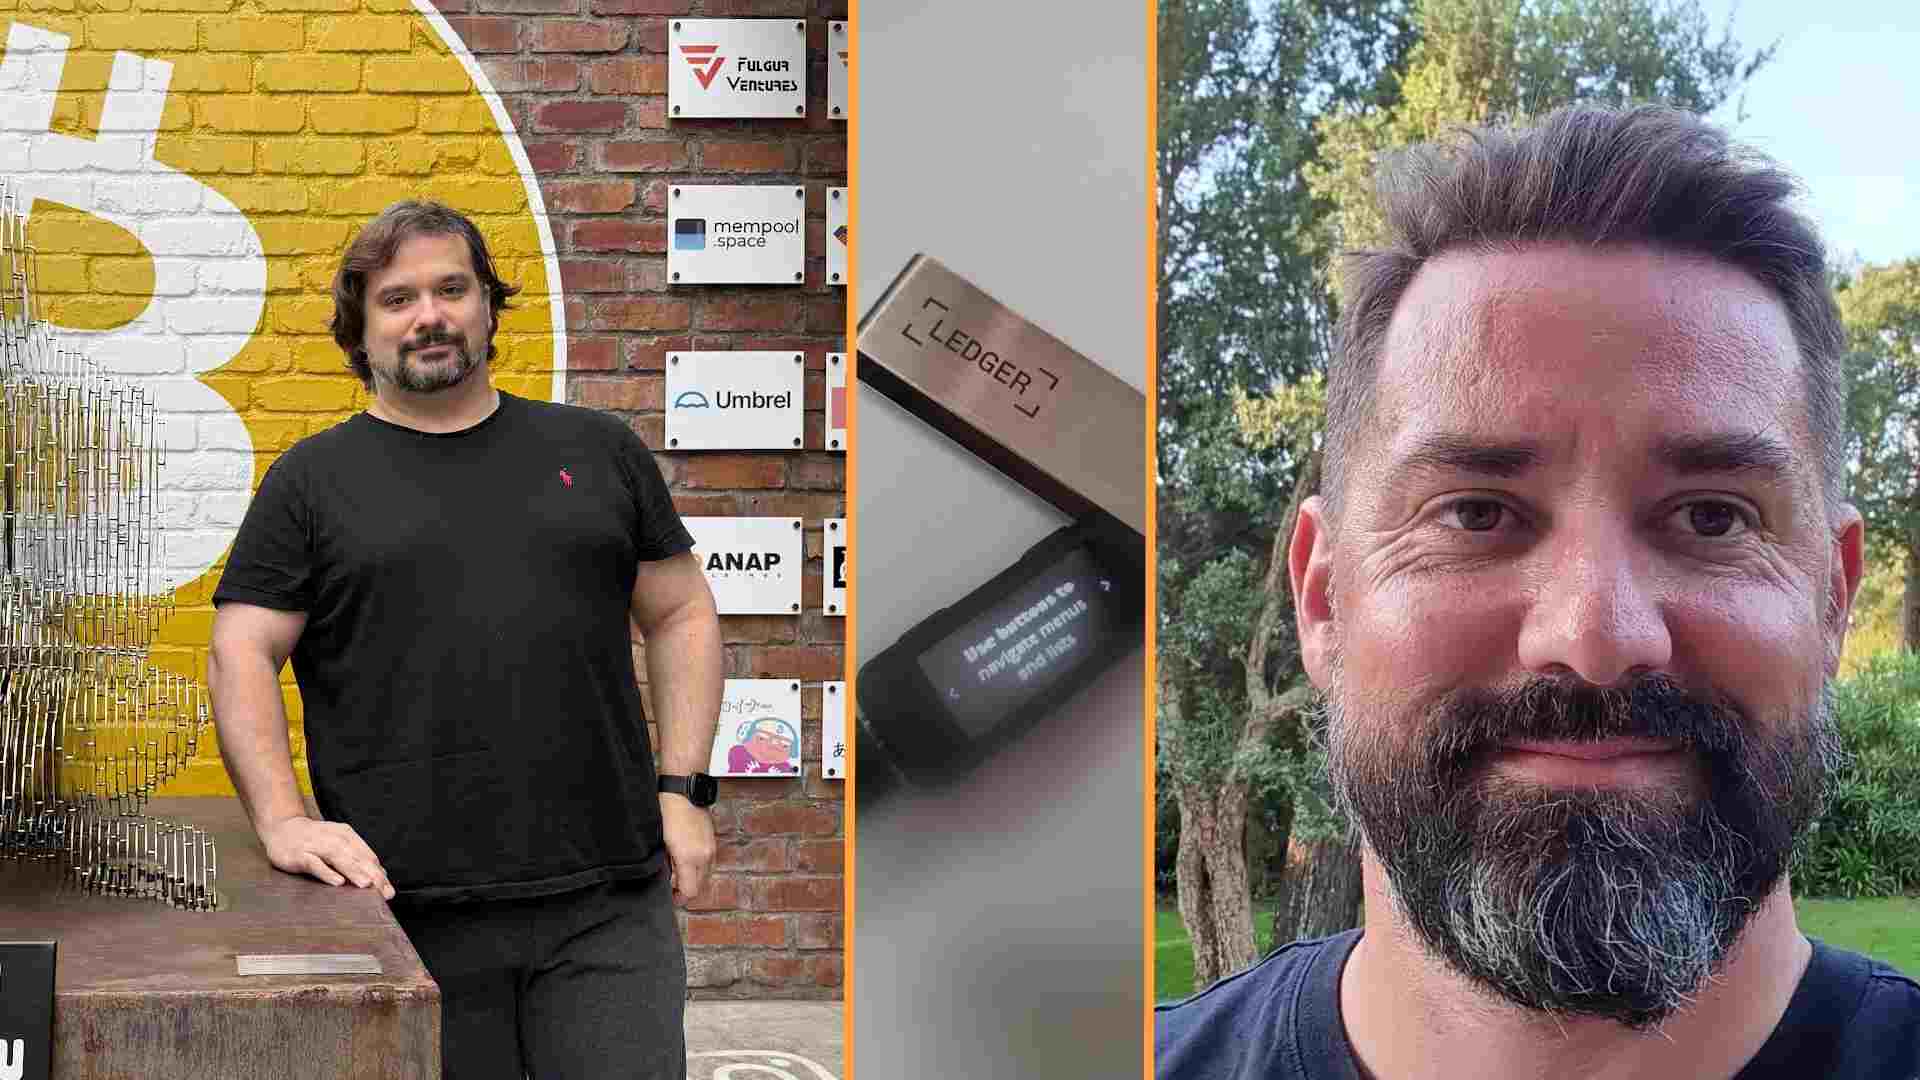 Foto: X) via Livecoins
Karpelès critica Ledger após alerta sobre possível implante em carteiras
Mark Karpelès questionou a comunicação da Ledger sobre risco de adulteração em hardware. Pascal Gauthier rebateu e pediu cautela nas declarações públicas.
 Foto: Shutterstock via Portal do Bitcoin
Desenvolvedor cria clones gratuitos de Word, Excel e PowerPoint com IA
Brandon Thomas lançou versões abertas de Word, Excel e PowerPoint feitas com IA e que funcionam em Windows, macOS, Linux, BSD e navegador. Os apps ainda estão em fase inicial, mas já abrem e salvam arquivos da Microsoft.
O que a gente publica aqui, o podcast aprofunda.
Episódio novo toda semana com quem vive o mercado de perto: cripto, stablecoins e o futuro dos pagamentos, sem jargão.
Ouça o POD Cripto